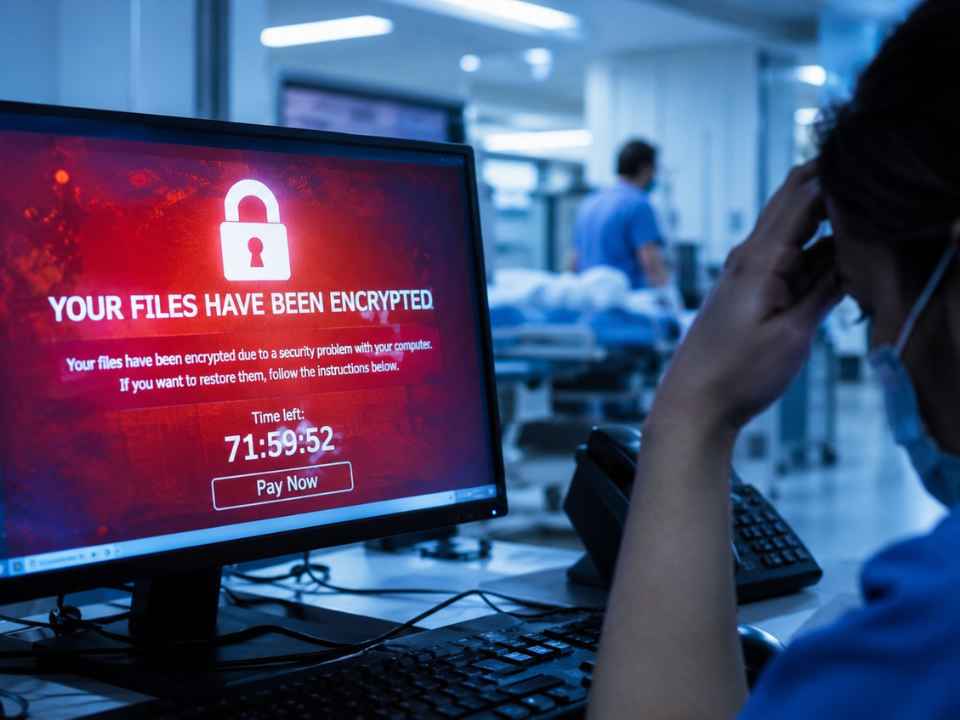
Los recientes ataques informáticos que han afectado a instituciones de salud vuelven a poner en el centro del debate la protección de los datos personales y especialmente, de las fichas clínicas de los pacientes, ya que el riesgo no está únicamente en la interrupción de la atención, sino también en la eventual exposición de información médica sensible.
Fredy Barriga, investigador del Instituto de Investigación de cuidados en salud de la Universidad Andrés Bello, y experto en IA en temas de salud, advierte que una interrupción temporal de los sistemas puede afectar la atención y obligar a reagendar prestaciones, pero una filtración de información médica tiene consecuencias de largo plazo.
“Una cita médica se puede cancelar y reagendar. Una ficha filtrada no se puede desfiltrar, ya que esos antecedentes acompañan a la persona toda la vida”, explica.
La ficha clínica concentra información especialmente sensible, porque son antecedentes de salud, identificación, datos de contacto, diagnósticos, exámenes y antecedentes previsionales. Por ello, su protección resulta fundamental para resguardar la privacidad y evitar que esa información sea utilizada con fines ilícitos.
“Un atacante puede utilizar estos antecedentes para extorsionar al establecimiento o directamente a los pacientes, suplantar su identidad, obtener recetas o medicamentos controlados y realizar fraudes financieros. Estos datos no caducan. Una tarjeta robada se bloquea en minutos, mientras que un RUT o un diagnóstico no se pueden cambiar”, enfatiza.
El riesgo también aumenta cuando se trata de enfermedades o condiciones que pueden generar estigmatización o discriminación. Información relacionada con salud mental o VIH, por ejemplo, puede tener consecuencias especialmente graves si llega a manos equivocadas.
¿Por qué los hospitales son un objetivo?
Barriga explica que los establecimientos de salud concentran dos características que los vuelven atractivos para los ciberdelincuentes, entre los que se encuentra el almacenamiento de grandes volúmenes de información sensible y la necesidad de mantener sus sistemas operativos para continuar atendiendo a los pacientes.
“Un hospital no puede simplemente apagar sus sistemas y esperar. Esa presión es precisamente lo que lo convierte en un blanco fácil para la extorsión. A esto se suma una cultura de ciberseguridad que históricamente no ha tenido el mismo nivel de prioridad que otras áreas de la atención sanitaria, donde se pueden generar vulnerabilidades importantes, como compartir contraseñas o anotarlas en lugares visibles, lo que impide saber quién accedió a una ficha, algo que el reglamento exige registrar”, explica.
¿Qué pueden hacer los pacientes?
A pesar de que el delito afecta a una institución, el paciente también es víctima de la vulneración y la privacidad de sus atenciones. Frente al tema Barriga recomienda mantener una actitud de precaución frente a eventuales contactos que utilicen información personal para hacerse pasar por funcionarios de un hospital.
“Si alguien llama diciendo ser del hospital y pide datos, lo mejor es cortar y llamar de vuelta al hospital por sus canales oficiales. La delincuencia ha evolucionado y hoy también se roba información. Seguimos siendo vulnerables, pero con medidas adecuadas el riesgo disminuye mucho”, explica.
El especialista subraya que la digitalización de la salud y el desarrollo de la inteligencia artificial no deberían detenerse por temor a los ataques informáticos. Por el contrario, sostiene que el desafío es avanzar con sistemas que incorporen seguridad, trazabilidad y anonimización de los datos.
Legislación y fiscalización
Frente a estos hechos delictuales, Barriga valora de todas formas, que los establecimientos activen los protocolos de la Ley Marco de Ciberseguridad y trabajen junto con la Agencia Nacional de Ciberseguridad (ANCI).
La necesidad de reforzar estas medidas adquiere mayor relevancia ante el aumento de los incidentes reportados. Entre enero y el 15 de octubre de 2026, la ANCI recibió 566 reportes de incidentes de efecto significativo, un 166% más que los 213 registrados durante todo 2025. Casi 50 de los casos correspondieron a prestadores institucionales de salud.
Para el investigador, este tipo de ataques evidencian la necesidad de contar con una legislación de protección de datos que permita establecer responsabilidades claras y mecanismos efectivos de fiscalización y sanción.
El Congreso despachó el 17 de noviembre el proyecto que posterga la entrada en vigencia de la Ley N°21.719 hasta el 15 de octubre de 2027. Sin embargo, aún falta su promulgación y publicación en el Diario Oficial para que la modificación sea efectiva.
“El desafío no consiste solamente en establecer nuevas obligaciones, sino también en contar con una autoridad especializada que pueda fiscalizar, sancionar y exigir la notificación oportuna a los afectados cuando se produzcan vulneraciones de datos personales”, concluye el experto.
Síguenos en redes sociales
Encuéntranos en Google
Equipo Prensa
Portal Red Salud